ARTEX : le FBI alerte sur des attaques automatisées par IA
Publié le , mis à jour le · 4 min de lecture
Dans cet article
Ce qu’il faut retenir
- Des agents ARTEX ont volé des identifiants et tenté de contourner des contrôles KYC avec des deepfakes.
- Le FBI relie ARTEX à une compromission de ConnectWise qui a touché des environnements clients Microsoft 365.
- En trois jours, Cloudflare a vu plus de 50 familles de frameworks scanner ses clients ; les requêtes quotidiennes ont été multipliées par 30 depuis le 1er octobre.
- Amazon attribue les campagnes à ARTEX avec une confiance modérée ; les données des leurres ne confirment pas l’impact de chaque opération.
Des agents IA pilotés par ARTEX ont mené des campagnes offensives avec peu d’intervention humaine. Vol d’identifiants, deepfakes en temps réel pour contourner des contrôles KYC, compromission de ConnectWise ayant touché des environnements clients Microsoft 365 : le FBI a de quoi attirer notre attention. Pas exactement le genre d’automatisation qu’on veut voir se répandre !
ARTEX enchaîne les tâches
ARTEX est un framework open source de test d’intrusion piloté par des agents. En clair, il coordonne des étapes de reconnaissance et d’exploitation, et peut se connecter à des outils de sécurité existants, notamment via MCP. Les opérateurs lui donnent des objectifs et des contraintes dans des instructions persistantes. Les agents peuvent ensuite repérer des cibles ou vérifier des identifiants exposés.
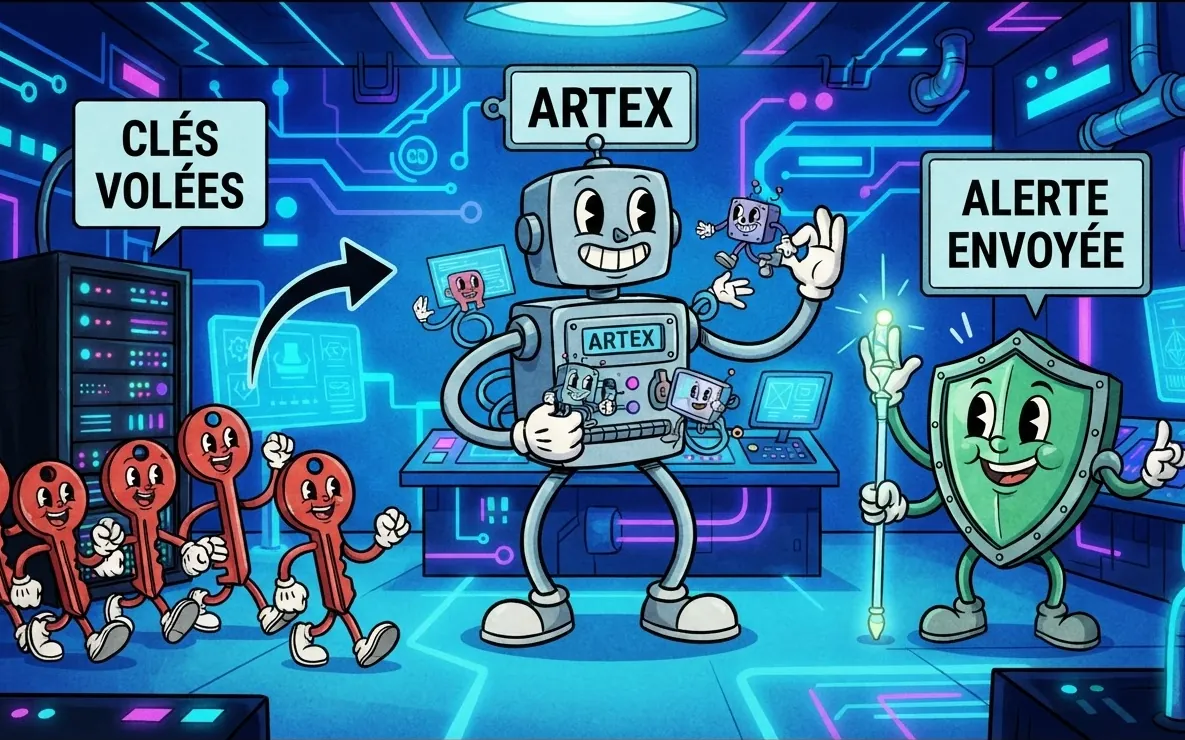
Amazon Threat Intelligence s’appuie sur MadPot, un réseau de services leurres qui enregistre les requêtes des attaquants. Entre le 3 octobre et le 5 novembre 2026, des agents ARTEX ont envoyé à ces capteurs des requêtes contenant leurs propres traces de campagne. Amazon a évalué l’activité visant potentiellement certains clients AWS et les a prévenus lorsque nécessaire. Pour les autres organisations, l’entreprise n’a pas pu confirmer les attaques.
Dans la campagne décrite par Amazon, les clés dérobées servaient à payer l’accès aux modèles d’IA utilisés pour poursuivre la recherche d’identifiants. Une autre opération visait les contrôles KYC d’échanges de cryptomonnaies, avec de l’injection de deepfake en temps réel. On parle donc de campagnes aux objectifs distincts, pas d’une simple démo technique.
Les frameworks se répandent vite
Cloudflare rapporte une forte accélération des outils de pentest et d’orchestration fondés sur les grands modèles de langage. En trois jours, ses systèmes ont vu plus de 50 familles de frameworks tenter de scanner ses clients. Les adresses IP associées à ces outils se comptent par milliers, et le volume quotidien de requêtes visant les outils de pentest et d’exploitation IA aurait été multiplié par 30 depuis le 1er octobre.
Le créateur d’ARTEX l’a retiré le 8 octobre et a condamné son exploitation malveillante. Sauf que les forks, des copies dérivées du projet, et les frameworks similaires se sont multipliés. Cloudflare évoque plus de 12 000 dépôts, dont plusieurs centaines de forks issus du dépôt original. Retirer le projet initial n’a pas stoppé ses descendants.
Pour les équipes de sécurité, ça change la taille du terrain à surveiller. Des agents peuvent cartographier des environnements, tester des accès et enchaîner des actions à grande échelle. Cloudflare signale aussi l’usage d’identifiants clients volés pour progresser latéralement, autrement dit passer d’un système à un autre. Mieux vaut donc surveiller les comportements et les accès, pas seulement chercher le nom d’un outil connu.
Mon avis : les accès d’abord
Cloudflare recommande des règles de limitation de débit dans le WAF, la détection d’anomalies sur les applications web, une défense contre les bots, le contrôle d’identité pour les applications sensibles, la validation stricte des schémas et le renseignement sur les menaces. L’objectif : repérer les requêtes automatisées, limiter l’accès aux applications exposées et réduire les possibilités d’abus.
Il faut garder la tête froide sur les attributions. Amazon relie les campagnes à ARTEX avec une confiance modérée, sur la base de références à l’outil et d’indices techniques. L’attribution à des groupes liés à la Chine est elle aussi évaluée avec une confiance modérée. Les données des leurres éclairent les méthodes et les intentions consignées par les agents, mais ne confirment pas l’impact de chaque opération sur les organisations visées.
À mes yeux, le signal à prendre au sérieux, c’est la capacité à enchaîner des tâches offensives avec peu de supervision. Le dépôt initial a disparu, mais les forks et les outils comparables circulent déjà... Je commencerais par vérifier les accès exposés, les contrôles d’identité des applications sensibles et la détection des comportements automatisés. Et surtout, par réduire ce qu’un identifiant volé peut atteindre. C’est déjà un chantier bien assez concret.